3项严重级+Win10/8.1 IE更新 微软发布安全补丁更新详情
2024-06-24 11:08:11阅读量:37 字体:大 中 小
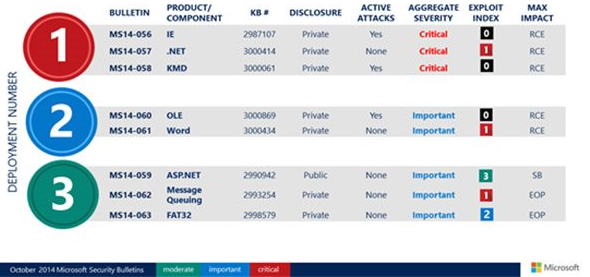
微软份安全更新详细内容,参考如下:
• MS14-056:Internet Explorer 的累积性安全更新 (2987107) (严重)
此安全更新可解决 Internet Explorer 中 14 个秘密报告的漏洞。最严重的漏洞可能在用户使用 Internet Explorer 查看特制网页时允许远程执行代码。成功利用这些漏洞的攻击者可以获得与当前用户相同的用户权限。那些帐户被配置为拥有较少系统用户权限的客户比具有管理用户权限的客户受到的影响要小。
• MS14-057:.NET Framework 中的漏洞可能允许远程执行代码 (3000414) (严重)
此安全更新可解决 Microsoft .NET Framework 中三个秘密报告的漏洞。如果攻击者将包含国际字符的特制 URI 请求发送到 .NET Web 应用程序,则其中最严重的漏洞可能允许远程执行代码。在 .NET 4.0 应用程序中,容易受到攻击的功能 (iriParsing) 默认情况下被禁用;要利用该漏洞,应用程序必须明确启用此功能。在 .NET 4.5 应用程序中,iriParsing 默认情况下启用,不能被禁用。
• MS14-058:内核模式驱动程序中的漏洞可能允许远程执行代码 (3000061) (严重)
此安全更新可解决 Microsoft Windows 中两个秘密报告的漏洞。如果攻击者诱使用户打开特制文档或访问包含嵌入 TrueType 字体的不受信任的网站,则其中较为严重的漏洞可能允许远程执行代码。但是在所有情况下,攻击者无法强制用户执行这些操作。相反,攻击者必须说服用户这样做,方法通常是让用户单击电子邮件或 Instant Messenger 消息中的链接。
• MS14-059:ASP.NET MVC 中的漏洞可能允许绕过安全功能 (2990942) (重要)
此安全更新解决了 ASP.NET MVC 中一个公开披露的漏洞。如果攻击者诱使用户单击特制链接或访问包含旨在利用漏洞的特制内容的网页,则此漏洞可能允许绕过安全功能。在基于 Web 的攻击情形中,攻击者可能拥有一个旨在通过 Web 浏览器利用漏洞的特制网站,然后诱使用户查看该网站。攻击者还可能利用受到破坏的网站以及接受或宿主用户提供的内容或广告的网站。这些网站可能包含可以利用此漏洞的特制内容。但是在所有情况下,攻击者无法强制用户查看由攻击者控制的内容。相反,攻击者必须诱使用户采取行动,方法通常是让用户单击电子邮件或 Instant Messenger 消息中的链接以使用户链接到攻击者的网站,或者让用户打开通过电子邮件发送的附件。
• MS14-060:Windows OLE 中的漏洞可能允许远程执行代码 (3000869) (重要)
此安全更新可解决 Microsoft Windows 中一个秘密报告的漏洞。如果用户打开包含特制 OLE 对象的 Microsoft Office 文件,则该漏洞可能允许远程执行代码。成功利用此漏洞的攻击者可以在当前用户的上下文中运行任意代码。如果当前用户使用管理用户权限登录,则攻击者可随后安装程序;查看、更改或删除数据;或者创建拥有完全用户权限的新帐户。那些帐户被配置为拥有较少用户权限的用户比具有管理用户权限的用户受到的影响要小。
• MS14-061:Microsoft Word 和 Office Web Apps 中的漏洞可能允许远程执行代码 (3000434) (重要)
此安全更新可解决 Microsoft Office 中一个秘密报告的漏洞。如果攻击者诱使用户打开特制 Microsoft Word 文件,此漏洞可能允许远程执行代码。成功利用该漏洞的攻击者可以获得与当前用户相同的用户权限。如果当前用户使用管理用户权限登录,则攻击者可随后安装程序;查看、更改或删除数据;或者创建拥有完全用户权限的新帐户。那些帐户被配置为拥有较少用户权限的用户比具有管理用户权限的用户受到的影响要小。
• MS14-062:消息队列服务中的漏洞可能允许特权提升 (2993254) (重要)
此安全更新可解决 Microsoft Windows 中一个公开披露的漏洞。如果攻击者向消息队列服务发送特制输入/输出控制 (IOCTL) 请求,则该漏洞可能允许特权提升。成功利用此漏洞便可完全访问受影响的系统。默认情况下,消息队列组件不安装在任何受影响的操作系统版本上,而仅由具有管理特权的用户启用。只有手动启用“消息队列服务”组件的客户才可能受此问题的影响。
• MS14-063:FAT32 磁盘分区驱动程序中的漏洞可能允许特权提升 (2998579) (重要)
此安全更新可解决 Microsoft Windows 中一个秘密报告的漏洞。Windows FASTFAT 系统驱动程序与 FAT32 磁盘分区进行交互的方式中存在一个特权提升漏洞。成功利用此漏洞的攻击者可以使用提升的特权执行任意代码。
本次IE11更新还带来了部分功能上的变化,例如新的标签卡页面新增Bing搜索栏、原来经常访问的站点模块下移等。
免责声明:
本文《3项严重级+Win10/8.1 IE更新 微软发布安全补丁更新详情》版权归原作者所有,内容不代表本站立场!
如本文内容影响到您的合法权益(含文章中内容、图片等),请及时联系本站,我们会及时删除处理。
推荐阅读
苹果睡眠起床闹钟删不掉
苹果手机系统有一个睡眠起床闹钟的功能,这个闹钟是无法删除的,但是可以进行关闭,操作步骤如下: 苹果睡眠起床闹钟删不掉 1、打开手机的时钟app,进入下方的闹钟”界面。 2、点击起床闹钟的...
阅读: 795
怎么把小红书的视频提取出来
小红书的视频可以通过保存视频的方式提取到手机上,小红书通过保存提取视频的具体步骤如下: 怎么把小红书的视频提取出来 1、打开小红书app,然后选择需要提取的视频。 2、选择需要提取的视频后,选择右上...
阅读: 1859
抖音可以注销了重新注册吗
抖音注销了可以重新注册,抖音账号注销后,一般需要两个星期过后才可以重新注册账号。具体的操作方式如下: 抖音可以注销了重新注册吗 1、打开抖音,点击进入我”的界面。 2、进入我&rdquo...
阅读: 846

美团异地怎么点外卖给别人
美团异地可以通过修改收货地址的方法来给别人点外卖,修改收货地址给别人点外卖的具体操作步骤如下: 美团异地怎么点外卖给别人 1、打开美团app,在首页上方点击外卖进入外卖界面。 2、进入外卖界面后,点...
阅读: 878
支付宝悄悄话怎么知道对方看没看
支付宝的悄悄话是阅后即焚的消息,如果发送悄悄话过去,悄悄话消失了就证明对方已看。具体操作方法如下: 支付宝悄悄话怎么知道对方看没看 1、打开手机支付宝app,点击消息”,再点击右上角人像。...
阅读: 1665
健康码代领怎么弄
在家里的老人孩子都不会操作手机的时候,可以代领健康码,在微信的防疫健康码中即可进行代领。具体操作方法如下: 健康码代领怎么弄 1、打开手机微信app,点击我”。 2、点击服务&rdquo...
阅读: 870
热门文章
1.换新手机微信登录不上去怎么办
- 1
- 换新手机微信登录不上去怎么办
- 2022-12-27
- 1
2.超级QQ秀怎么删掉
- 2
- 超级QQ秀怎么删掉
- 2022-12-28
- 2
3.qq小屋从哪里进
- 3

- qq小屋从哪里进
- 2022-12-28
- 3
4.怎么知道对方关闭了活跃状态
- 4
- 怎么知道对方关闭了活跃状态
- 2022-12-28
- 4
5.上海公交车微信扫码支付步骤
- 5
- 上海公交车微信扫码支付步骤
- 2022-12-28
- 5
6.支付宝怎么设置花呗收款开关
- 6
- 支付宝怎么设置花呗收款开关
- 2022-12-28
- 6
7.剪映怎么局部变色
- 7
- 剪映怎么局部变色
- 2022-12-28
- 7
8.微利贷怎么申请开通
- 8
- 微利贷怎么申请开通
- 2022-12-28
- 8
9.微信怎么转发大量聊天记录
- 9
- 微信怎么转发大量聊天记录
- 2022-12-28
- 9
10.手机美图秀秀怎么移动文字
- 10
- 手机美图秀秀怎么移动文字
- 2022-12-28
- 10
最近更新
酷狗音乐中使用蝰蛇音效制作工具的具体操作方法
2024-11-11
win7电脑中出现声音图标不见了的具体解决方法
2024-11-11

车到哪app的详细软件介绍
2024-11-11
小米9se中查看序列号的具体操作方法
2024-11-11
迅雷中使用FTP探测器的详细操作方法
2024-11-11
ppt制作出小荷才露尖尖角动画场景的具体操作步骤
2024-11-11